Para quem gerencia servidores ou desenvolve aplicações web, o PHP é um pilar fundamental. Ele move desde simples sites institucionais até grandes e-commerces e CMSs populares como o WordPress. No entanto, sua onipresença também o torna um alvo constante para cibercriminosos.
Recentemente, novas vulnerabilidades de alta gravidade foram descobertas no núcleo do PHP, colocando milhões de servidores em risco. No blog da Massistes, levamos a segurança a sério. Por isso, preparamos este guia para explicar o que está acontecendo e como você pode proteger seu ambiente agora mesmo.
O Que é a Nova Vulnerabilidade PHP e Qual o Risco?
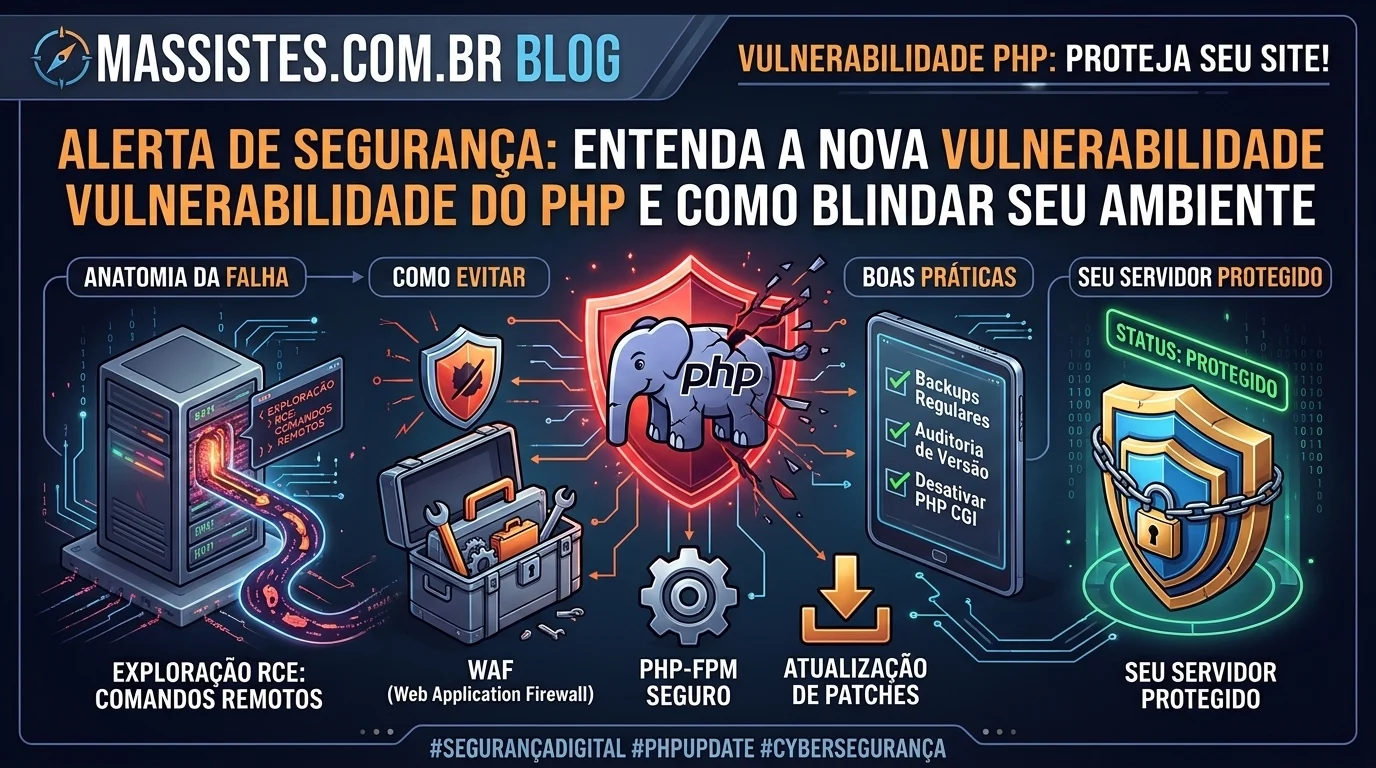
As falhas mais preocupantes são do tipo RCE (Remote Code Execution – Execução Remota de Código). Em termos simples, isso significa que um invasor pode executar comandos arbitrários no seu servidor sem precisar de autenticação.
O vetor de ataque geralmente envolve o envio de requisições HTTP maliciosas que exploram falhas na forma como o PHP processa argumentos ou interage com o servidor web (como Nginx ou Apache) via CGI/FPM.
O impacto potencial é devastador:
- Vazamento de Dados: Roubo de bancos de dados de clientes, arquivos de configuração e chaves de API.
- Sequestro de Servidor: Uso do seu servidor para minerar criptomoedas, enviar spam ou atacar outros sites.
- Derrubada do Site: Modificação ou exclusão de arquivos, deixando sua aplicação fora do ar.
Passo a Passo para Blindar seu Ambiente (Guia da Massistes)
A segurança deve ser uma prioridade imediata. Siga este roteiro que nossa equipe técnica preparou para mitigar os riscos:
1.Audite suas Versões de PHP:Saber o que está rodando é o primeiro passo para a proteção..
Verifique quais versões do PHP estão instaladas em todos os seus servidores (produção, homologação e desenvolvimento). Use o comando php -v no terminal. Concentre-se em identificar instalações antigas ou que não recebem mais suporte oficial.
2.Atualize para os Patches Mais Recentes:A correção oficial é sua principal defesa contra vulnerabilidades conhecidas..
Se sua versão do PHP estiver afetada, atualize-a IMEDIATAMENTE. Os mantenedores do PHP agem rápido para lançar correções. Priorize as versões estáveis e suportadas (atualmente, ramificações 8.1, 8.2 e 8.3). Utilize o gerenciador de pacotes do seu sistema operacional (apt, yum, dnf) para garantir uma atualização limpa.
3.Revise as Configurações do Servidor Web:Uma configuração robusta pode bloquear tentativas de exploração..
Verifique como seu servidor web se comunica com o PHP. Se você usa Nginx, certifique-se de que a integração com o PHP-FPM está bem configurada e que não há brechas herdadas de configurações CGI antigas que permitam passar parâmetros de linha de comando.
4.Implemente um Web Application Firewall (WAF):Filtre o tráfego antes que ele chegue à sua aplicação..
Uma camada de WAF (como Cloudflare, AWS WAF ou ModSecurity) é essencial. O WAF pode ser configurado para bloquear padrões de requisição conhecidos que tentam explorar essas vulnerabilidades específicas do PHP, agindo como um escudo antecipado.
Resumo e Próximos Passos para um Ambiente Seguro
Lutar contra vulnerabilidades é uma batalha constante, mas manter uma postura proativa faz toda a diferença. Lembre-se destas boas práticas contínuas:
- Monitore Alertas: Fique atento aos boletins de segurança do PHP e de provedores de infraestrutura.
- Use Versões Suportadas: Não corra riscos com versões “End-of-Life” (EOL) do PHP. Planeje migrações com antecedência.
- Backups são Sagrados: Mantenha rotinas de backup automatizadas e testadas. Em caso de desastre, eles são sua última linha de defesa.
Se você precisa de ajuda para auditar a segurança do seu servidor, atualizar suas aplicações ou implementar um ambiente PHP-FPM robusto e seguro, conte com a Massistes.